TOP

サービス稼働状況

正常稼働中です

計画メンテナンス情報

予定なし

VPNはもういらない。許可されたシステムだけ安全につなぐ。

ID・端末認証 × SASE(アクセス制御)で実現する、SCS評価基準(★3)適合の安全なリモートアクセス

クラウドサービスの普及やリモートワークの定着により、企業の業務環境は大きく変化しています。社内外から様々なシステムへアクセスする現在、従来の「社内ネットワークを守る」ことを前提としたセキュリティだけでは、十分な対策が難しくなっています。

そこで重要となるのが、ユーザーや端末、アクセス先を都度確認し、許可されたシステムへのアクセスだけを許可するゼロトラストの考え方です。HES ZEROでは、ID・端末認証とSASEを組み合わせ、お客さまの現状やご要件に合わせたゼロトラスト環境の構築を支援します。

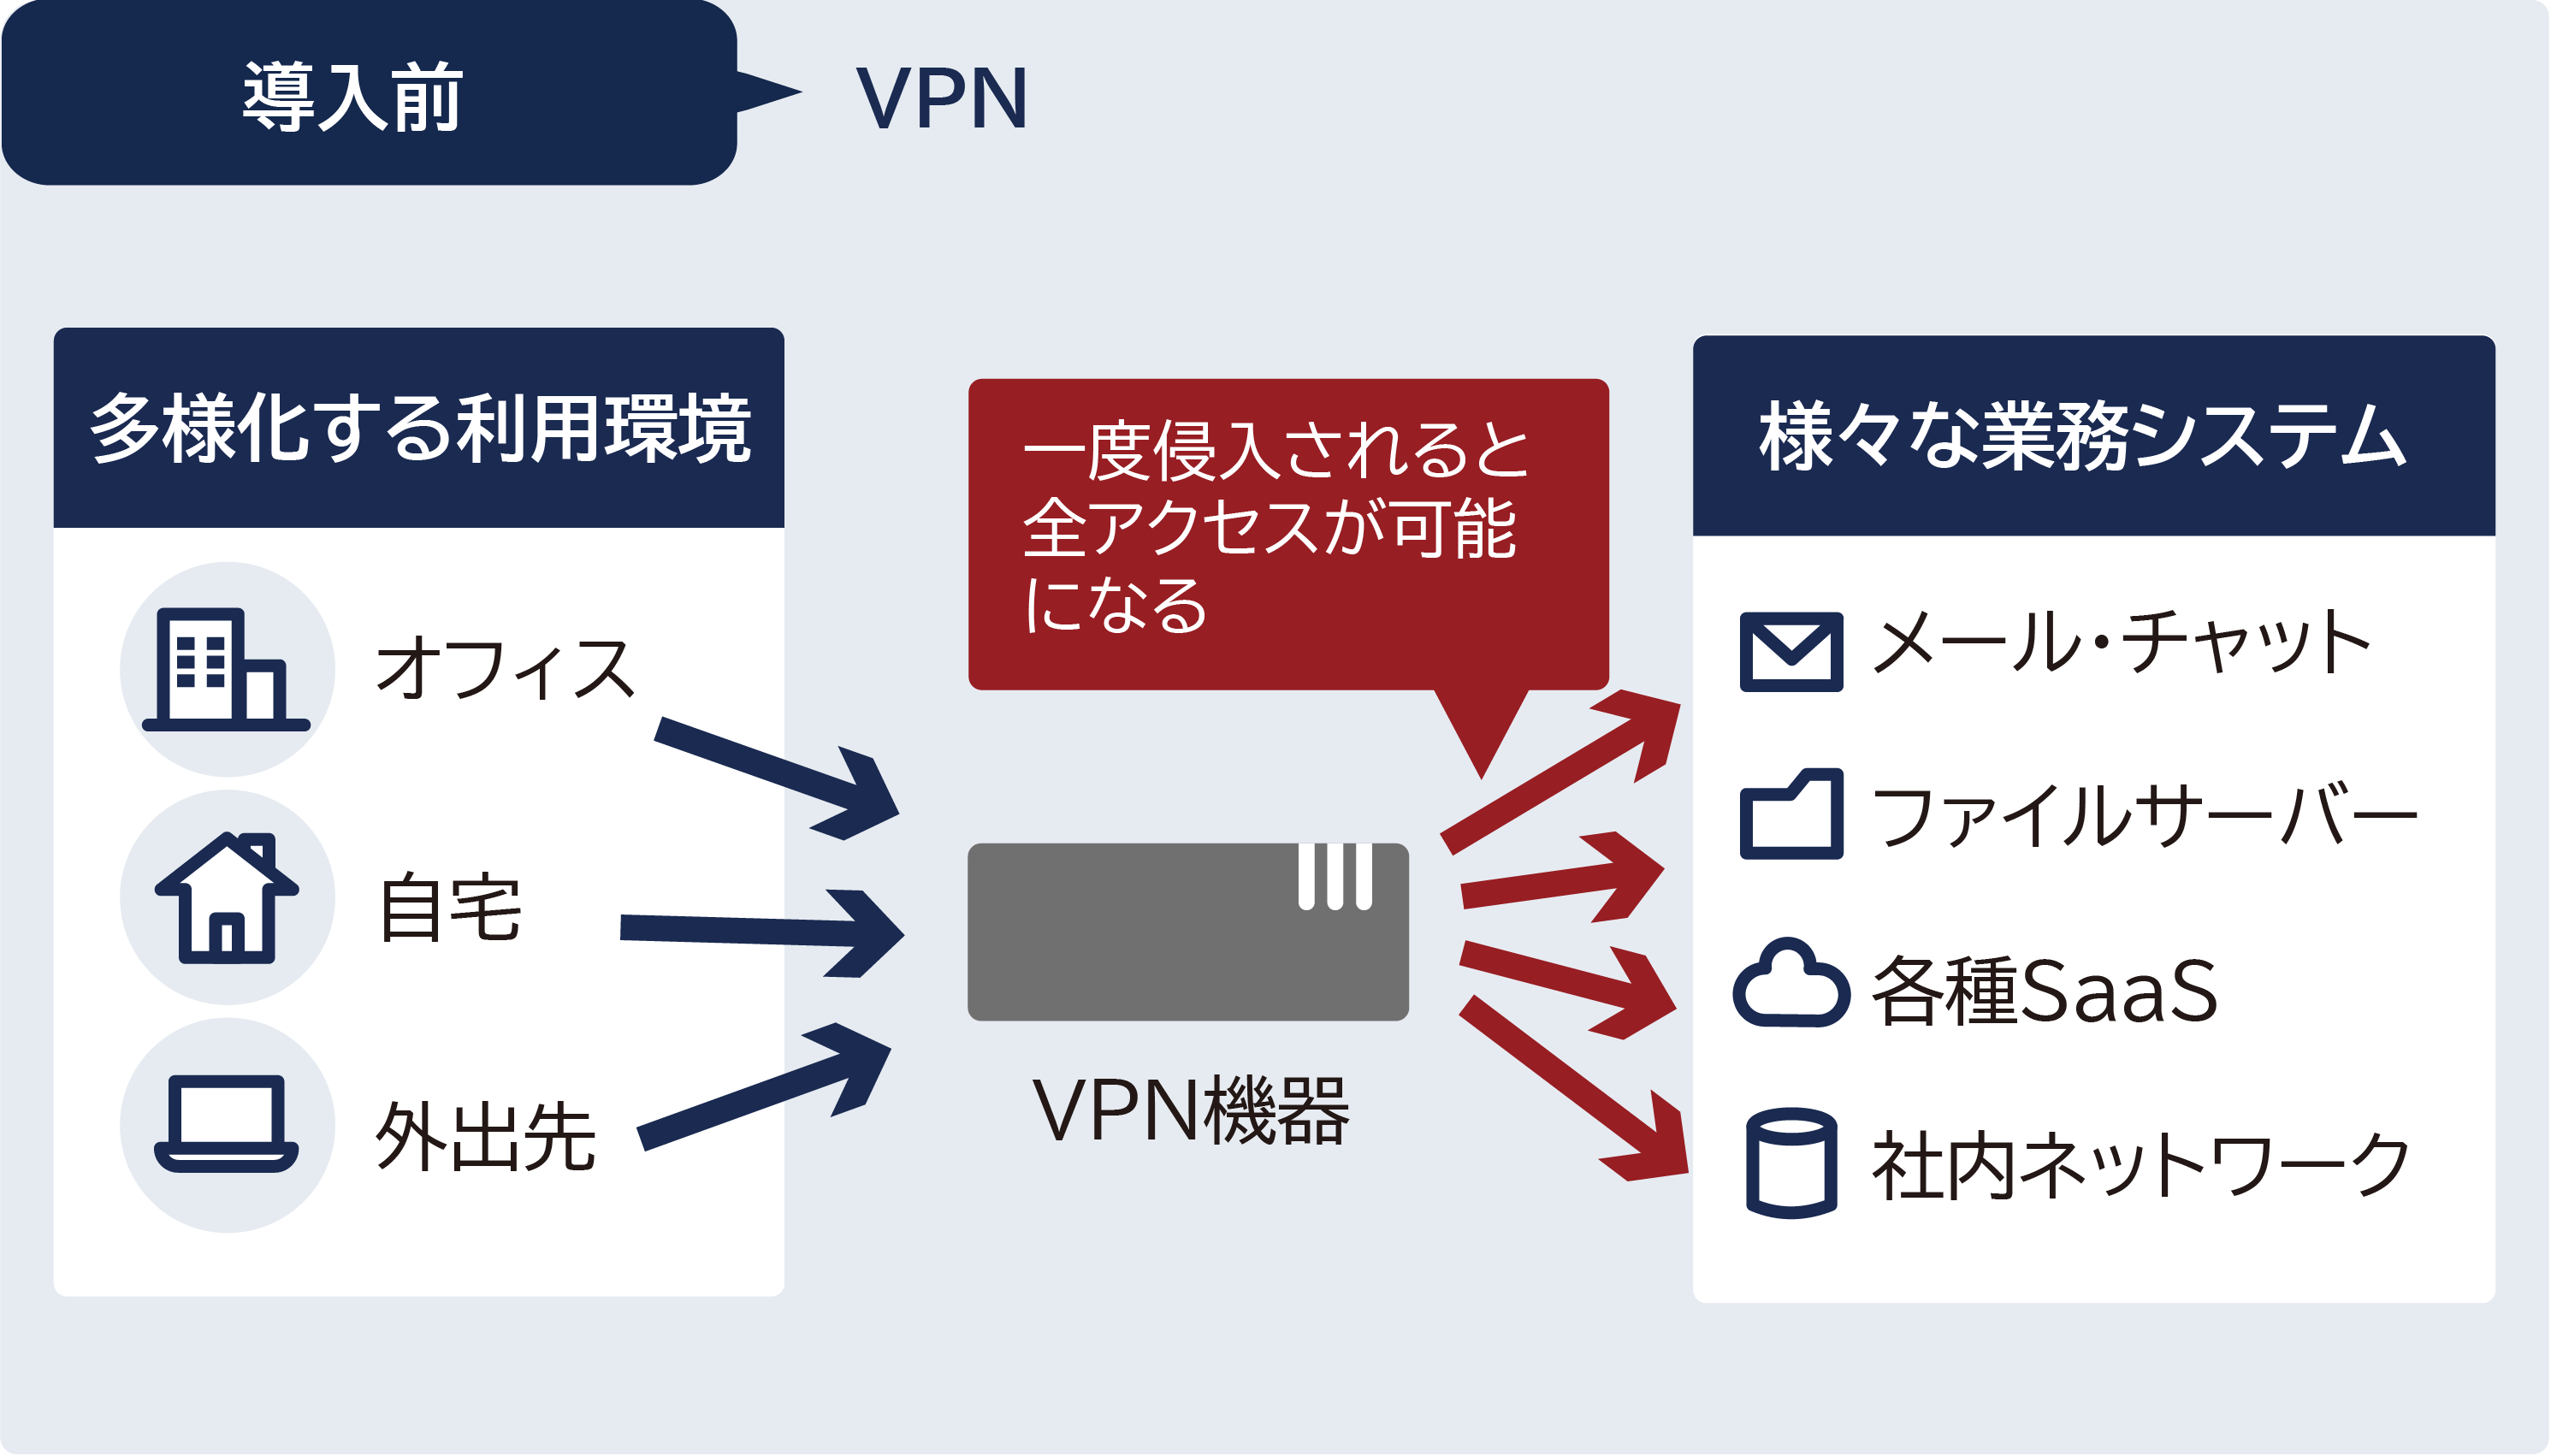
Before
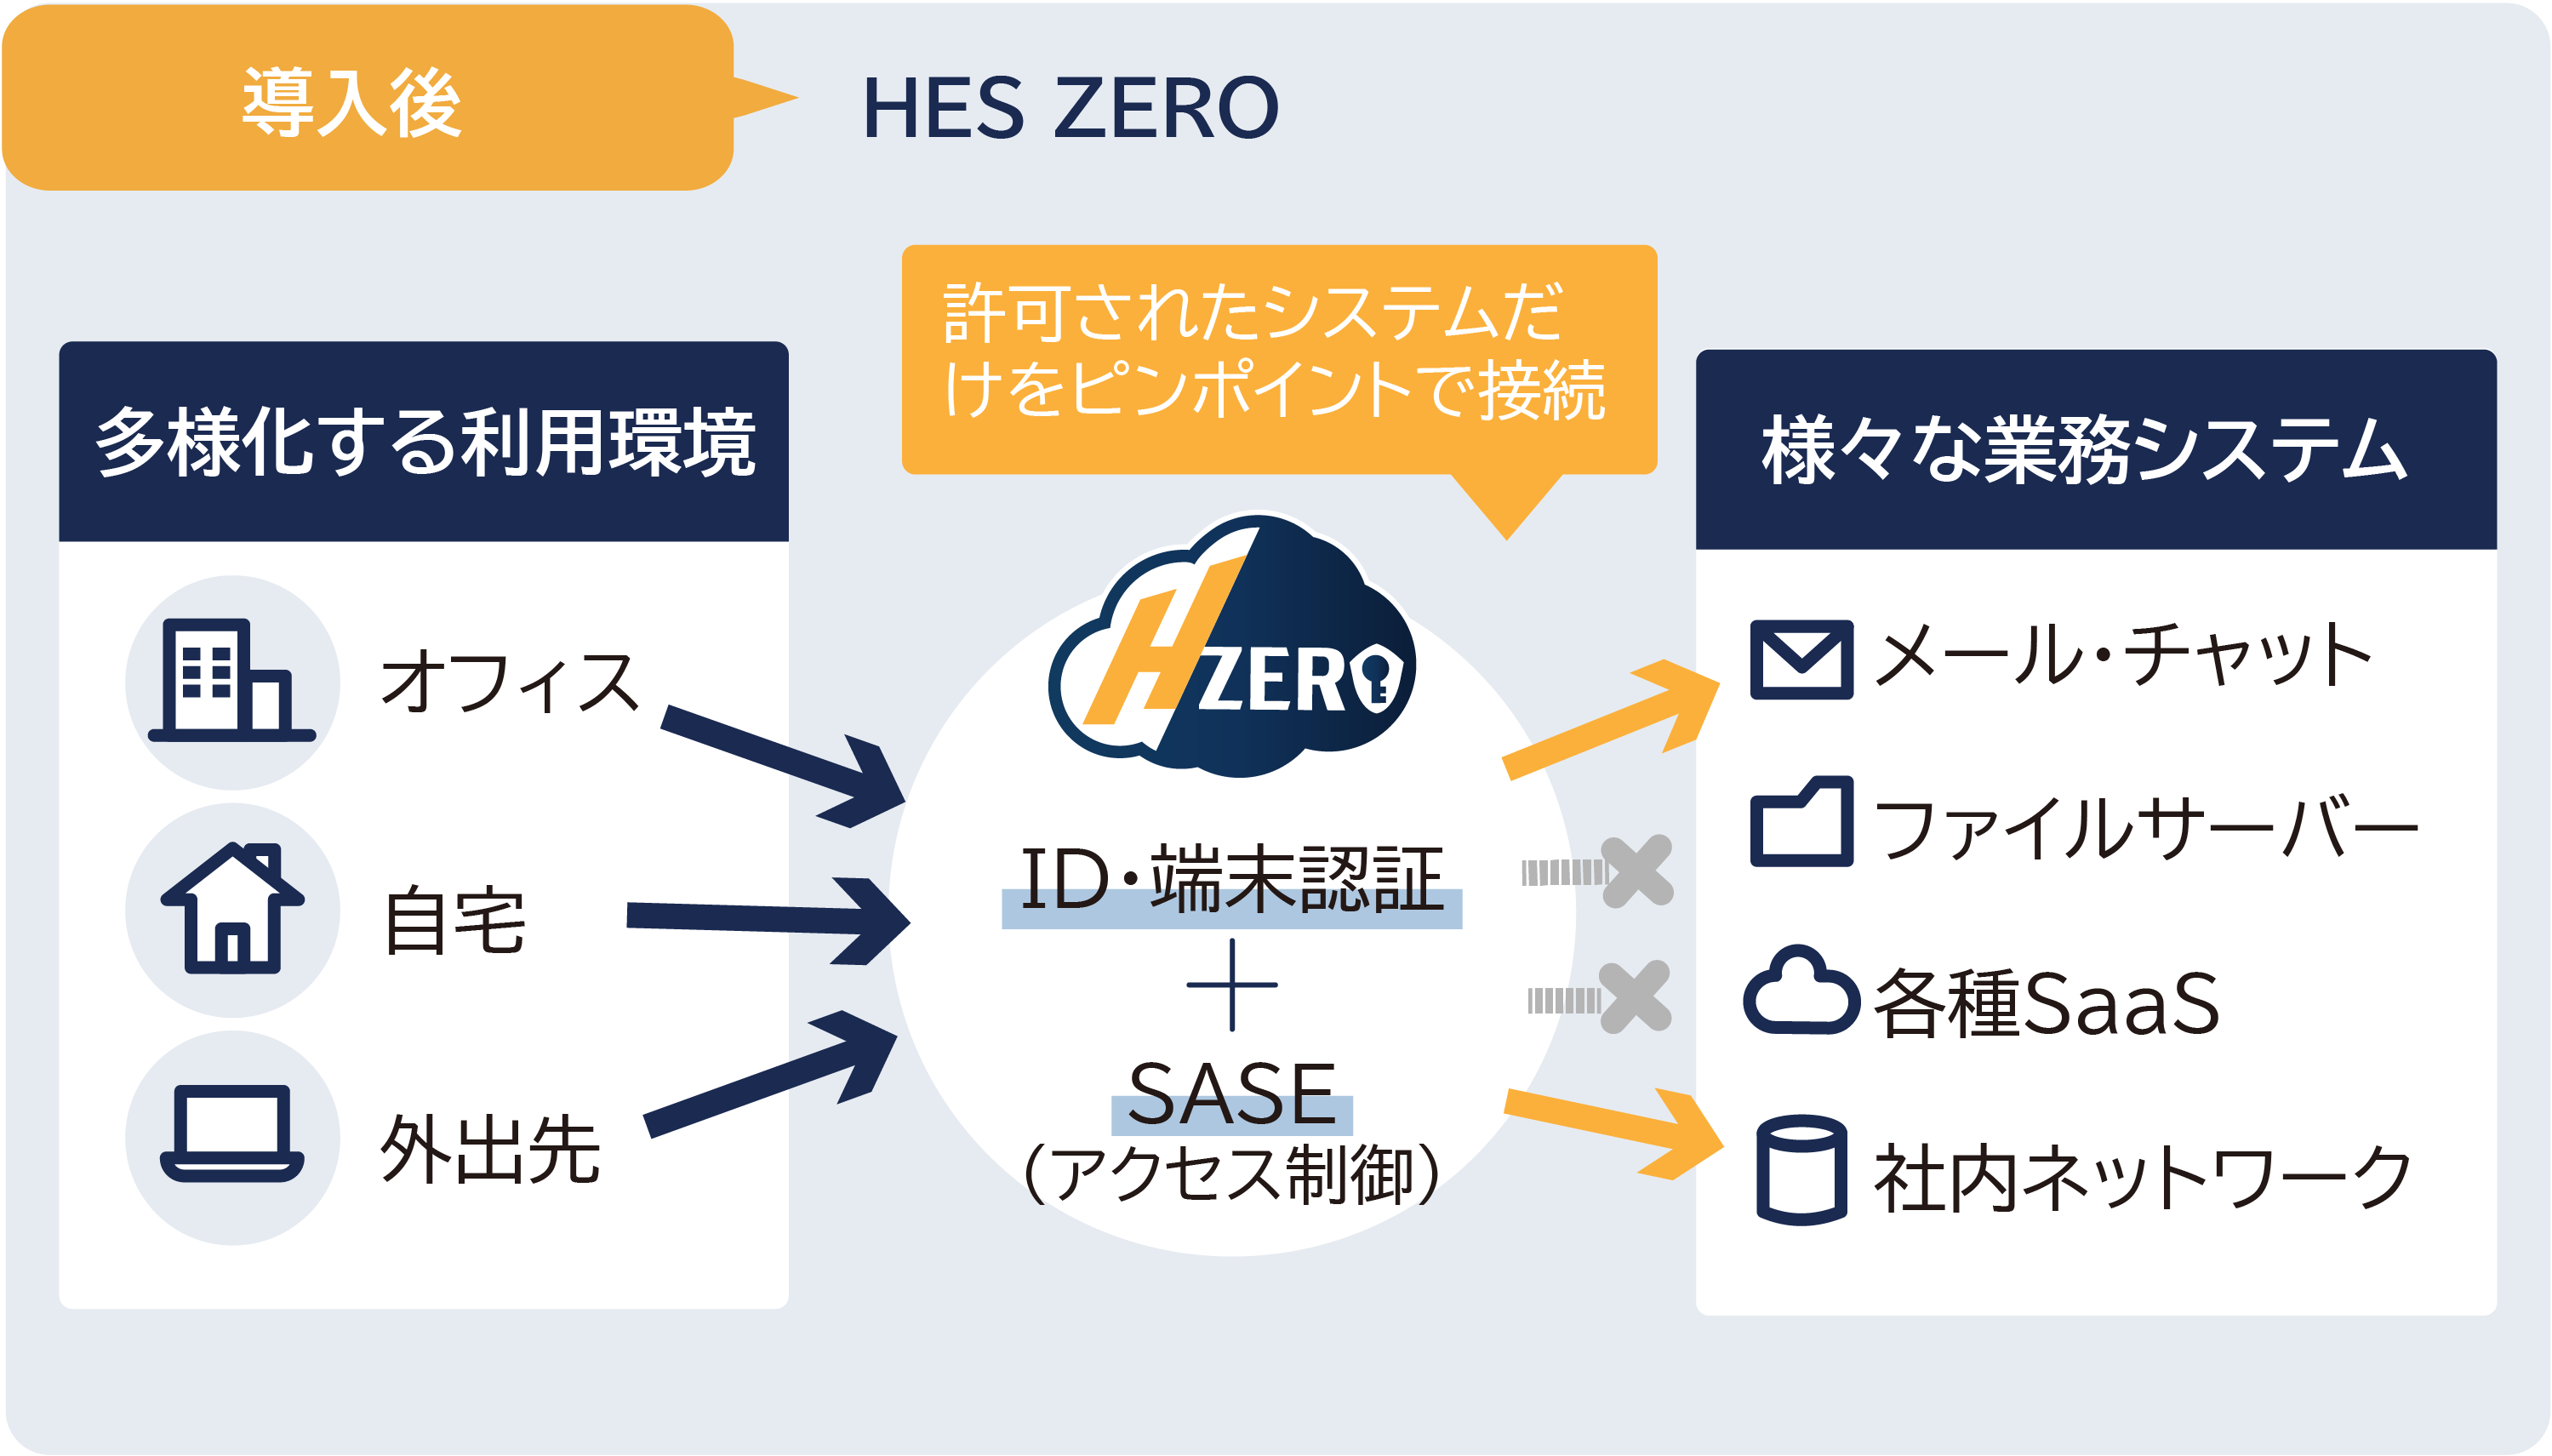
After

SCS評価基準とは

SCS評価制度は、サプライチェーン全体のセキュリティ強化を目的に、企業のセキュリティ対策状況を共通の指標で評価・可視化する制度です。経済産業省・内閣官房国家サイバー統括室の監督のもとIPA(独立行政法人情報処理推進機構)が運営し、企業の対策状況を段階(★)で評価します。 ★3は、すべてのサプライチェーン企業が「最低限実装すべきセキュリティ対策」として位置づけられている水準で、2026年度末(2027年3月頃)の運用開始が予定されています。

詳しくは、 経済産業省「SCS評価制度」公式ページ をご参照ください。

VPNに潜むセキュリティ限界とSCS評価の開始

働き方の多様化やクラウドサービスの利用拡大により、社内外からのアクセスが増え、従来のVPNではセキュリティ上の課題が顕在化してきています。また、サプライチェーン全体で求められるセキュリティ水準への対応も重要になっています。

働き方の多様化

働き方の多様化

オフィス、自宅、外出先など、働く場所が多様化し、社内外からのアクセスが増えています。

クラウド利用の拡大

クラウド利用の拡大

業務システムやデータのクラウド化が進み、利用するサービスやユーザーが増えています。

SCS評価への対応

SCS評価制度への対応

取引先から求められるセキュリティ基準への対応がより重要になっています。

標的型攻撃・不正アクセスの増加

不正アクセスの増加

認証情報の窃取やVPN機器の脆弱性を狙った攻撃が増加し、企業の重要情報が狙われています。

このままでは以下のような課題が顕在化

VPN防御の限界

VPN機器の脆弱性や認証情報の悪用により、侵入後の被害が社内システムへ広がるリスクがあります。

アクセス管理の複雑化

アカウント設定や端末証明書の管理負担が増え、設定漏れによる不正アクセスのリスクも高まります。

VPNの運用負担増加

VPN機器のパッチ適用やファームウェア更新に追われ、IT部門の維持管理負担が増大します。

セキュリティ基準への対応

取引先から求められるセキュリティ基準への対応には、適切な対策の整備や継続的な管理が必要です。

VPNの限界を超える、ゼロトラスト「HES ZERO」

ID・パスワード認証に頼ったVPNでは、VPN機器の脆弱性や認証情報の悪用をきっかけに、社内ネットワークへ侵入され、被害が広がるリスクがあります。HES ZEROは、ユーザー・端末・接続先を確認し、許可されたシステムのみにアクセスを制限することで、不正アクセスや被害拡大のリスク低減を支援します。

お客さまが抱える課題
HES ZEROが提案する解決策

VPN侵入後、被害が社内システムへ広がるリスク

  • VPN脆弱性や認証情報悪用による、社内ネットワーク横移動リスク
  • 接続先システム全体へ不正アクセスが広がる可能性
  • ランサムウェア感染など、被害が全社へ拡大する危険性
›

「許可されたシステムのみ」へ限定接続し不要なシステムへのアクセスを制限

社内ネットワーク全体へ接続するVPNから、許可されたシステムのみに接続する方式とします。社内ネットワークに端末を直接参加させないため、万が一侵入された場合でも、許可されていない宛先へのインターネット接続は行われず、被害が社内全体へ広がるリスクを低減します。

退職者アカウント・未登録端末による不正アクセスリスク

  • 退職者アカウントが残り、不正利用されるリスク
  • 個人端末など未登録端末からのアクセスリスク
  • ID・パスワード漏えいによる不正アクセス
›

「ID管理」と「電子証明書」で、未登録端末からのアクセスを制限

アカウントの認証を一元管理し、電子証明書で会社が許可した端末を識別します。退職者アカウントなどの不要なアカウントの残存や未登録端末からの接続は電子証明書の有無もしくは証明書を失効させることで接続を抑え、ID・パスワードが漏洩した場合やデバイス紛失時の不正利用リスクも低減します。

VPN機器の脆弱性放置と運用負荷の増大

  • VPN機器では、脆弱性対応やパッチ適用が継続的に必要
  • ファームウェア更新など、情シス部門の運用負担が増加
  • パッチ適用の遅れにより、脆弱性を突かれるリスク
›

クラウド型サービスの活用で運用負担の軽減を支援

クラウド型サービスを利用することで、VPN機器のパッチ適用やファームウェア更新などの保守作業を削減します。オンプレミス機器への依存を減らし、脆弱性対応の遅れやVPN機器を狙った攻撃リスクの低減につなげます。

セキュリティ評価基準への対応負担

  • セキュリティ評価基準の把握や対応が負担
  • 認証・端末管理・アクセス制御など、複数のセキュリティ対策の整備が必要
›

セキュリティ評価基準への対応を支援

ID・端末認証やアクセス制御などのセキュリティ対策を整備し、取引先から求められるセキュリティ要件への対応を支援します。お客さまの環境や要件に応じた対策を検討し、セキュリティ水準の向上につなげます。

HES ZEROを実現する2つのコアテクノロジー

HES ZEROは、アクセスを管理する「ID・端末認証」と、通信とアクセス権限を制御する「SASE」を連携。お客さまの既存環境やご要望に合わせ、最適なテクノロジーを組み合わせて、「許可された端末」から「許可されたシステム」への安全なアクセスを実現します。

ID・端末認証

許可された「端末・ユーザー」を厳格に識別・管理

ID・認証情報や電子証明書を活用し、ユーザーと端末を確認しながらアクセスを管理します。ユーザーやグループの管理、SSO、証明書認証などを通じて、不要なアカウントや未登録端末からのアクセスリスク低減を支援します。

ユーザーの識別・認証
ユーザーのアカウントを適切に管理し、不要なアカウントによる不正アクセスのリスクを低減します。
許可されたシステムとのSSO連携
許可されたシステムを対象に、シングルサインオン(SSO)による認証連携を行い、利便性とセキュリティの両立を支援します。
電子証明書による認証
電子証明書を活用して許可された端末を識別し、未登録端末からのアクセスリスクを低減します。

SASE(アクセス制御)

許可されたシステムだけに接続するゼロトラスト制御

従来のVPNのようにネットワーク全体への接続を許可するのではなく、ユーザー・端末・アクセス先を確認し、許可されたシステムやリソースへのアクセスだけを許可します。お客さまの環境や要件に応じて、適切なSASE製品を組み合わせます。

許可されていない通信の制限
許可されていない接続先への通信を制限し、セキュリティリスクを低減します。
端末の安全状態に応じた接続制御
端末のセキュリティ状態を確認し、安全条件を満たさない端末からのアクセスを制限します。
既存環境に合わせた柔軟な構成
お客さまの既存環境や要件に応じ、安全なアクセス環境の構築を支援します。

導入の流れ|スムーズな開通までの4ステップ

既存のネットワーク構成を大きく変更することなく、クラウド型で迅速に導入可能です。スモールスタートから全社展開まで、専門スタッフがしっかりサポートいたします。

01

問い合わせ

導入に関するご相談を承ります

›
02

ヒアリング・ご提案

現状の環境・課題を確認します

›
03

構築・導入

設定・導入をサポートします

›
04

運用・サポート

導入後も継続して支援します

標準提供と導入・運用オプション

HES ZEROでは、導入初期設定や日常のお問い合わせ対応を基本料金に含めてご提供しています。さらに、お客さまの社内環境に応じた移行支援や運用定着までの個別サポート(有償オプション)まで、サポートいたします。

\ 10ユーザーからのスモールスタートが可能! /

サポート内容 概要 料金
初期設定 サービス利用に必要な基本設定 基本料金に含む
通常問い合わせ 平日営業時間内の受付 基本料金に含む
標準マニュアル 操作手順書の提供 基本料金に含む
有償オプション 移行支援、設計変更支援、個別チューニングなど ※お客さまのご要望に応じて対応いたします。 個別お見積り

※ 構成や詳しいお見積りにつきましては、お気軽にお問い合わせください。

CONTACT

HES ZEROに関するお問い合わせ

お問い合わせはこちら →
TEL: 03-6429-9899 (平日 9:00〜17:00)
MAIL: hes_zero@he-service.co.jp